內容目錄
顯示
AI 隱私保護是管理你輸入、上傳、保存與分享的資料,避免個人資料、帳密、健康、財務、學校或公司機密被不必要地處理或外流。AI 輸入框不應被當成只有自己看得到的私人筆記。
不同平台的保存期間、訓練用途、管理員權限與刪除流程並不相同;孩子、員工或學生也可能在不知情下貼出能識別本人或他人的線索。資料一旦交給外部服務,後續控制通常比不上尚未上傳時。
使用 AI 會留下哪些資料?
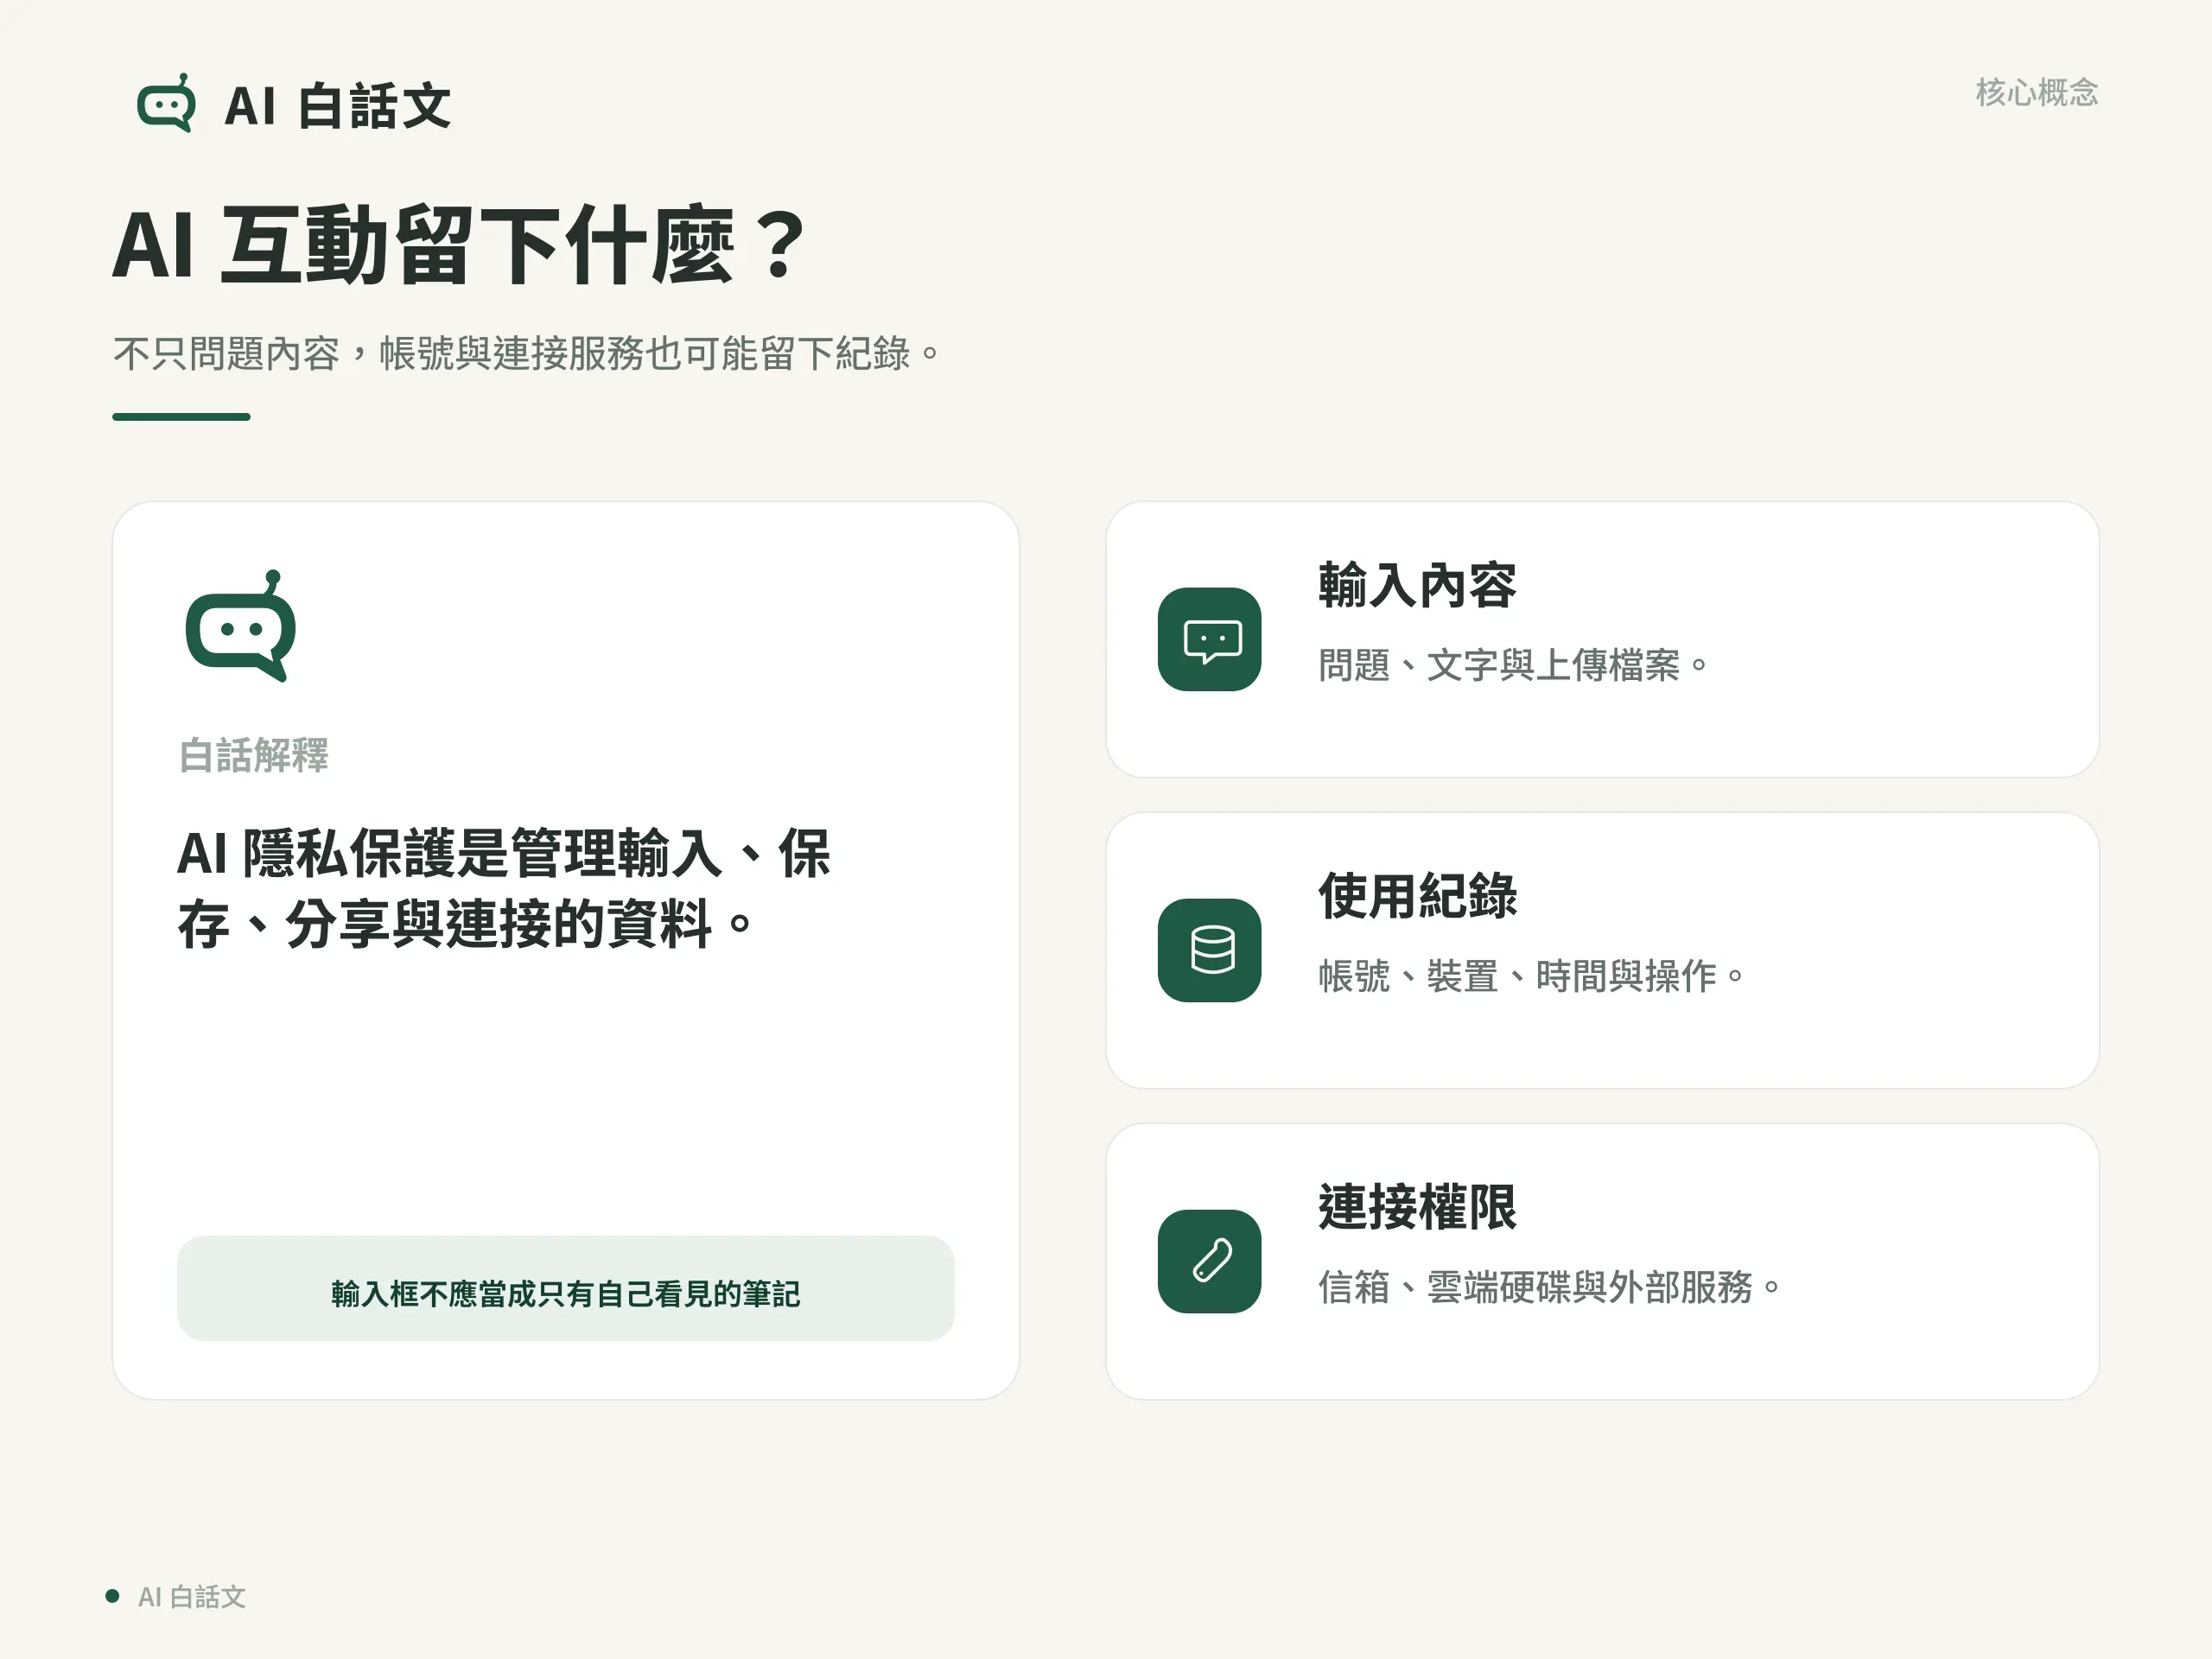
你和 AI 互動時,可能涉及:
- 輸入的問題、貼上的文字和上傳的檔案。
- 帳號、裝置、時間、IP 位址(連線使用的網路位址)和使用紀錄。
- 平台提供的對話紀錄或跨對話記憶。
- 你授權連接的外部服務可讀取的其他資料,例如雲端硬碟中的文件。
不同平台的保留期間、訓練用途、企業版設定和刪除流程不同,而且可能更新。不能因為某個產品有「刪除」按鈕,就推論所有副本立即永久消失;也不能反過來說所有平台都會拿你的內容訓練。
使用前,要查看該服務當下的隱私政策與資料設定;使用學校或公司的帳號,也要確認管理員能看見什麼。
什麼算個人資料?
個人資料的法定定義:依台灣《個人資料保護法》,個人資料包含姓名、出生年月日、身分證或護照號碼、聯絡方式、財務、教育、職業、病歷、醫療、健康與社會活動等,也包含能直接或間接識別一個人的其他資料。
所以「我沒有貼身分證字號」不代表沒有個資。一張制服照片可能看出學校;一份作業同時有姓名、班級與學號;一段對話即使隱去姓名,也可能從職位、事件日期與地點猜出當事人。
哪些資料不該直接輸入?
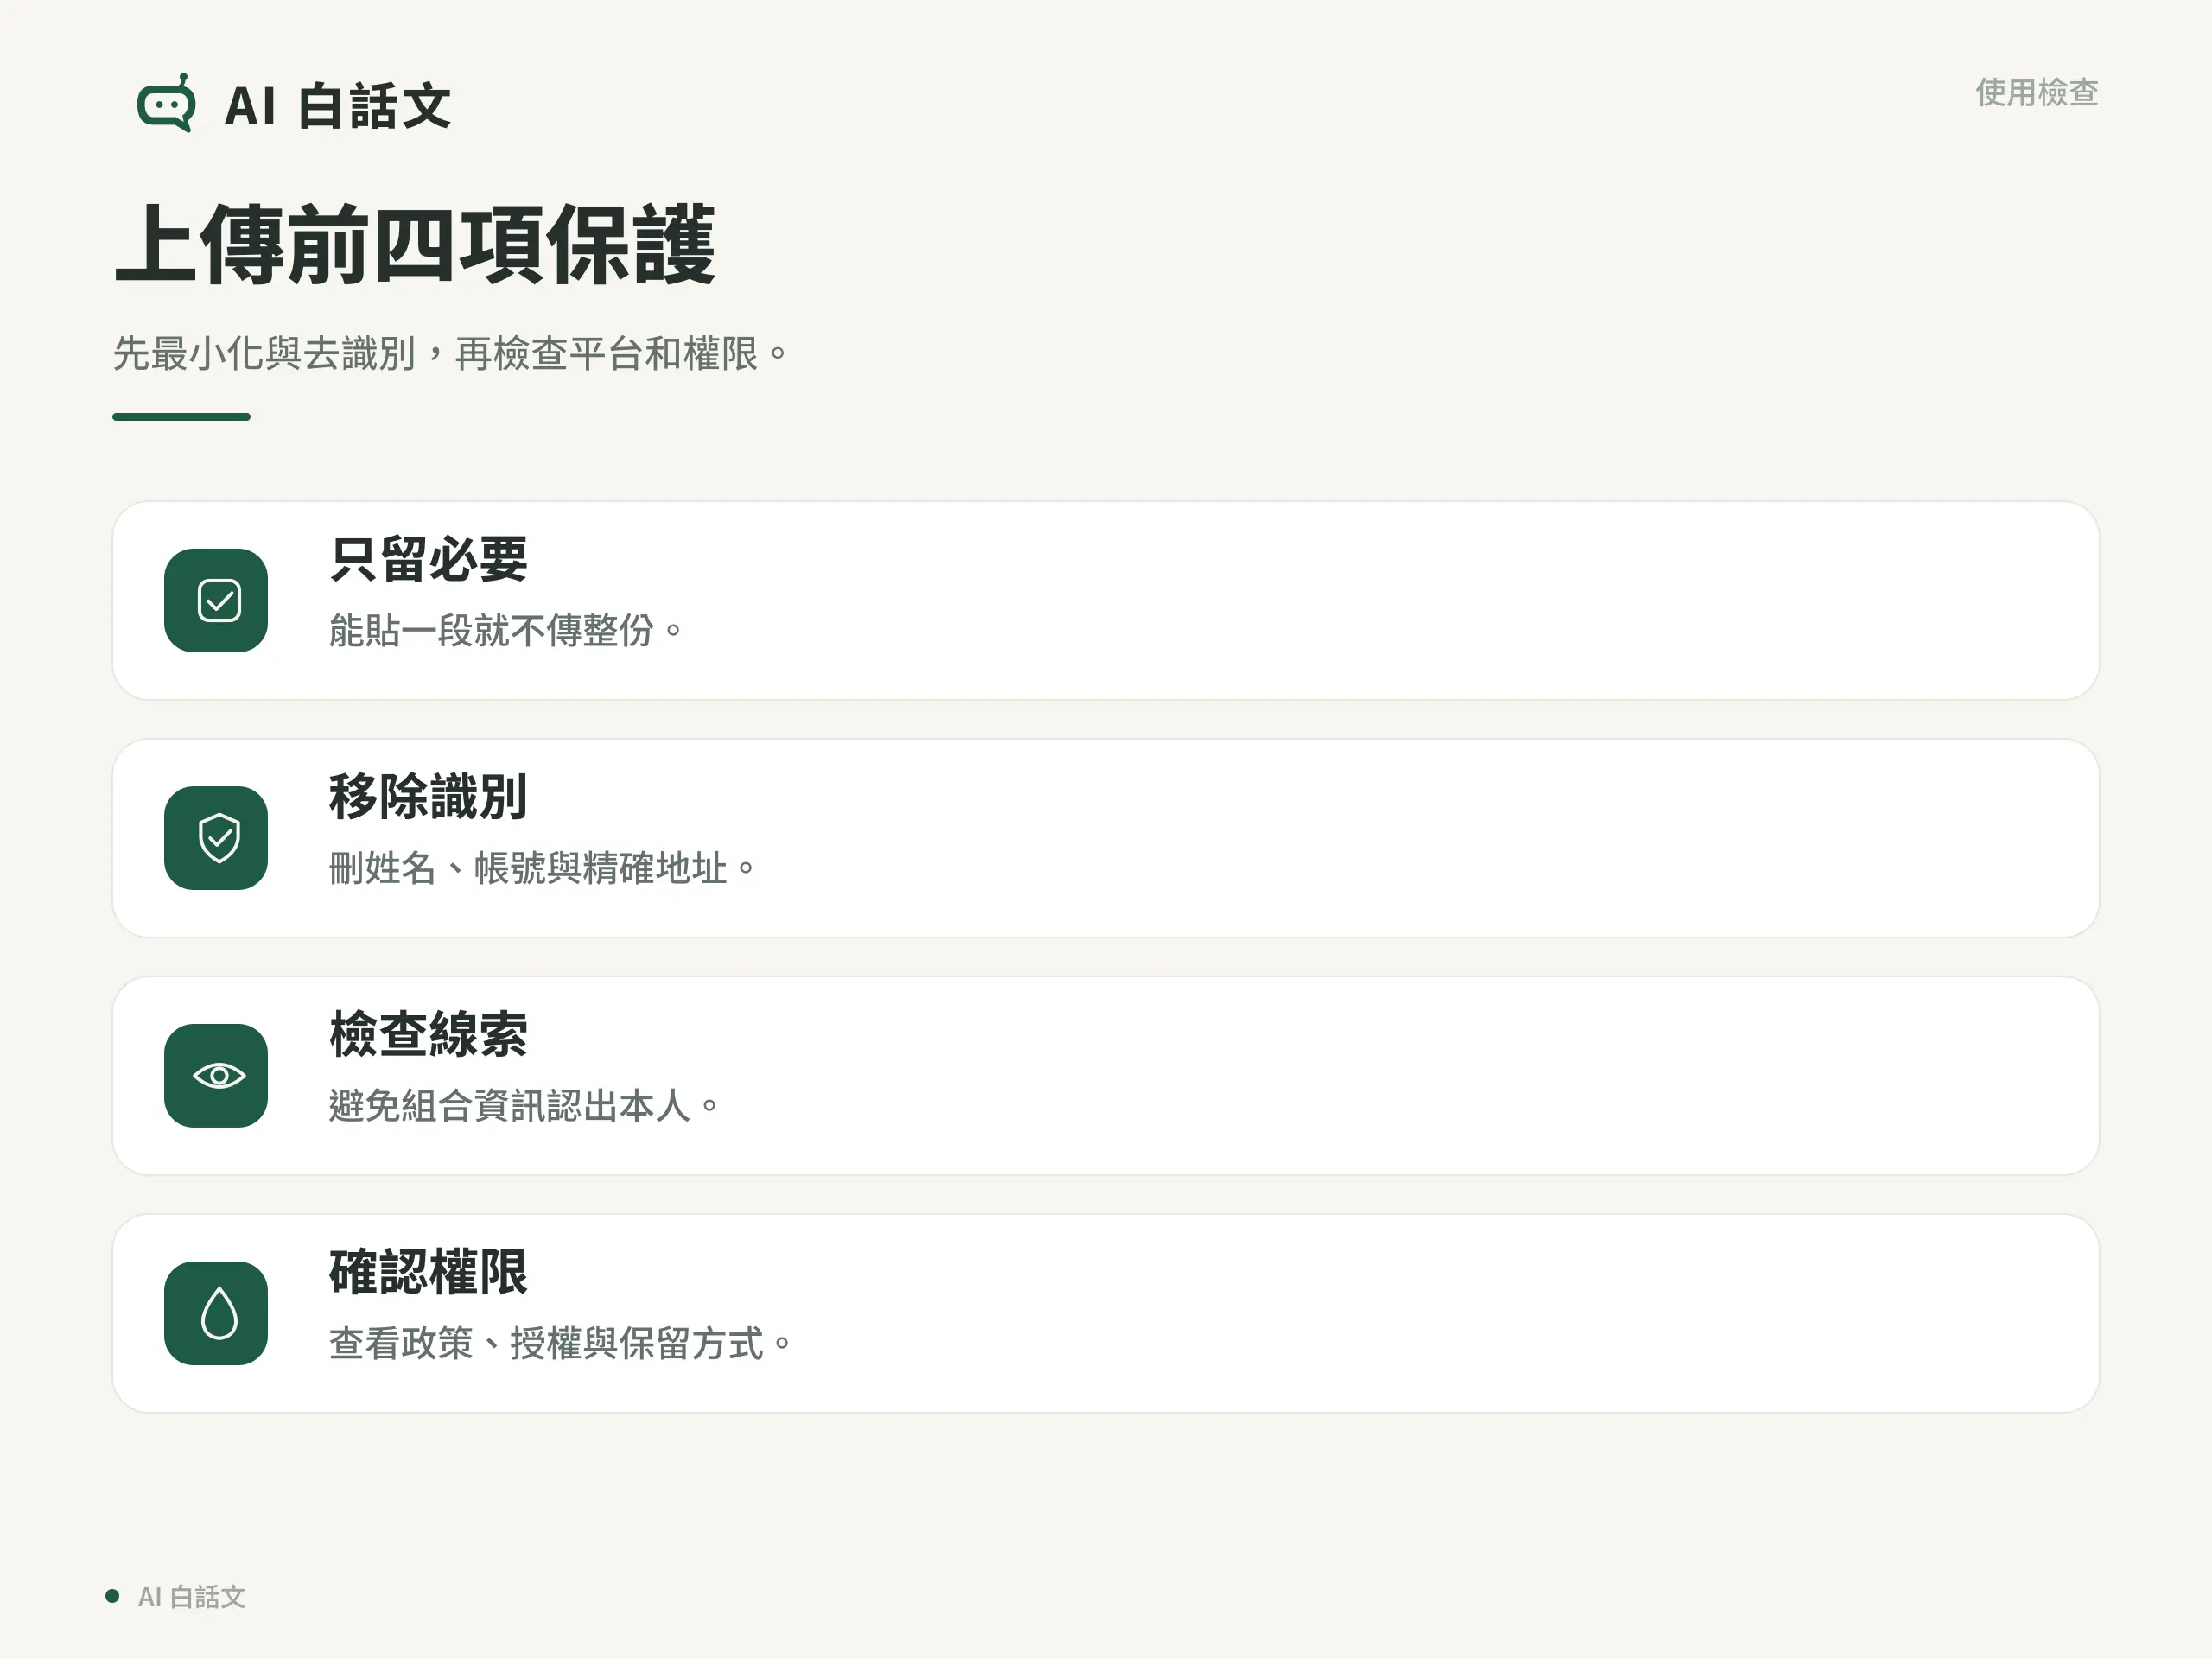
資料最小化是只提供完成特定任務所必要的資料,不額外輸入與目的無關的內容。這個原則能同時降低個資、機密與誤用風險;能只貼一段,就不要上傳整份文件。
- 密碼、驗證碼、服務金鑰(讓軟體存取服務的密碼)、信用卡完整資料。
- 身分證、護照、健保卡、存摺與簽名影像。
- 未公開的病歷、心理諮商、成績與家庭問題。
- 客戶名單、員工資料、未發布財務或合約。
- 可以辨識兒童的姓名、住址、學校、班級和固定行程。
- 你沒有權利提供的他人照片、錄音和私人聊天。
如果一項任務非得使用真實敏感資料,應由學校、公司或專業單位確認可用的核准工具、契約、權限和處理流程,不要自行選一個公開聊天服務測試。
上傳前怎麼去識別化?
先看一個虛構的訂單提醒:「王小安的訂單 Q123 尚未出貨,電話 09xx-xxx-xxx,請星期五前回覆。」這不是實際客戶資料。若任務只是改成禮貌的內部提醒,姓名、電話與訂單編號都不需要交給 AI。
先在自己的文件裡刪成:「客戶的訂單尚未出貨,請星期五前回覆。」接著才貼給 AI,並加上要求:
把這句話改成禮貌的內部提醒,不補姓名、聯絡方式或訂單編號。
符合要求的示例是:「請協助確認這筆尚未出貨的訂單,並於星期五前回覆,謝謝。」確認期限沒變,再自行在原本的工作系統對應正確訂單。這個做法減少了資料暴露,並不保證任何內容都已完全匿名。
去識別化是移除、替換或降低資料中可直接或間接辨認個人的資訊,使資料較難連回特定當事人。它不等於只刪姓名,還要檢查其他線索能否重新組合出身分。新手可以先做以下處理:
- 姓名改成甲同學、A 客戶或受訪者 1。
- 移除電話、Email、地址、學號、帳號和證件號碼。
- 精確生日改成年齡區間,精確地址改成必要的地區層級。
- 照片裁掉臉、名牌、制服校徽、門牌與車牌。
- 刪除文件註解、修訂紀錄和看不見的額外頁面。
- 重新閱讀一次,確認多個線索組合後仍不容易猜出本人。
只把姓名塗黑不一定足夠。若內容寫著「全校唯一的六年級轉學生,8 月 15 日在某比賽得獎」,仍可能間接識別。
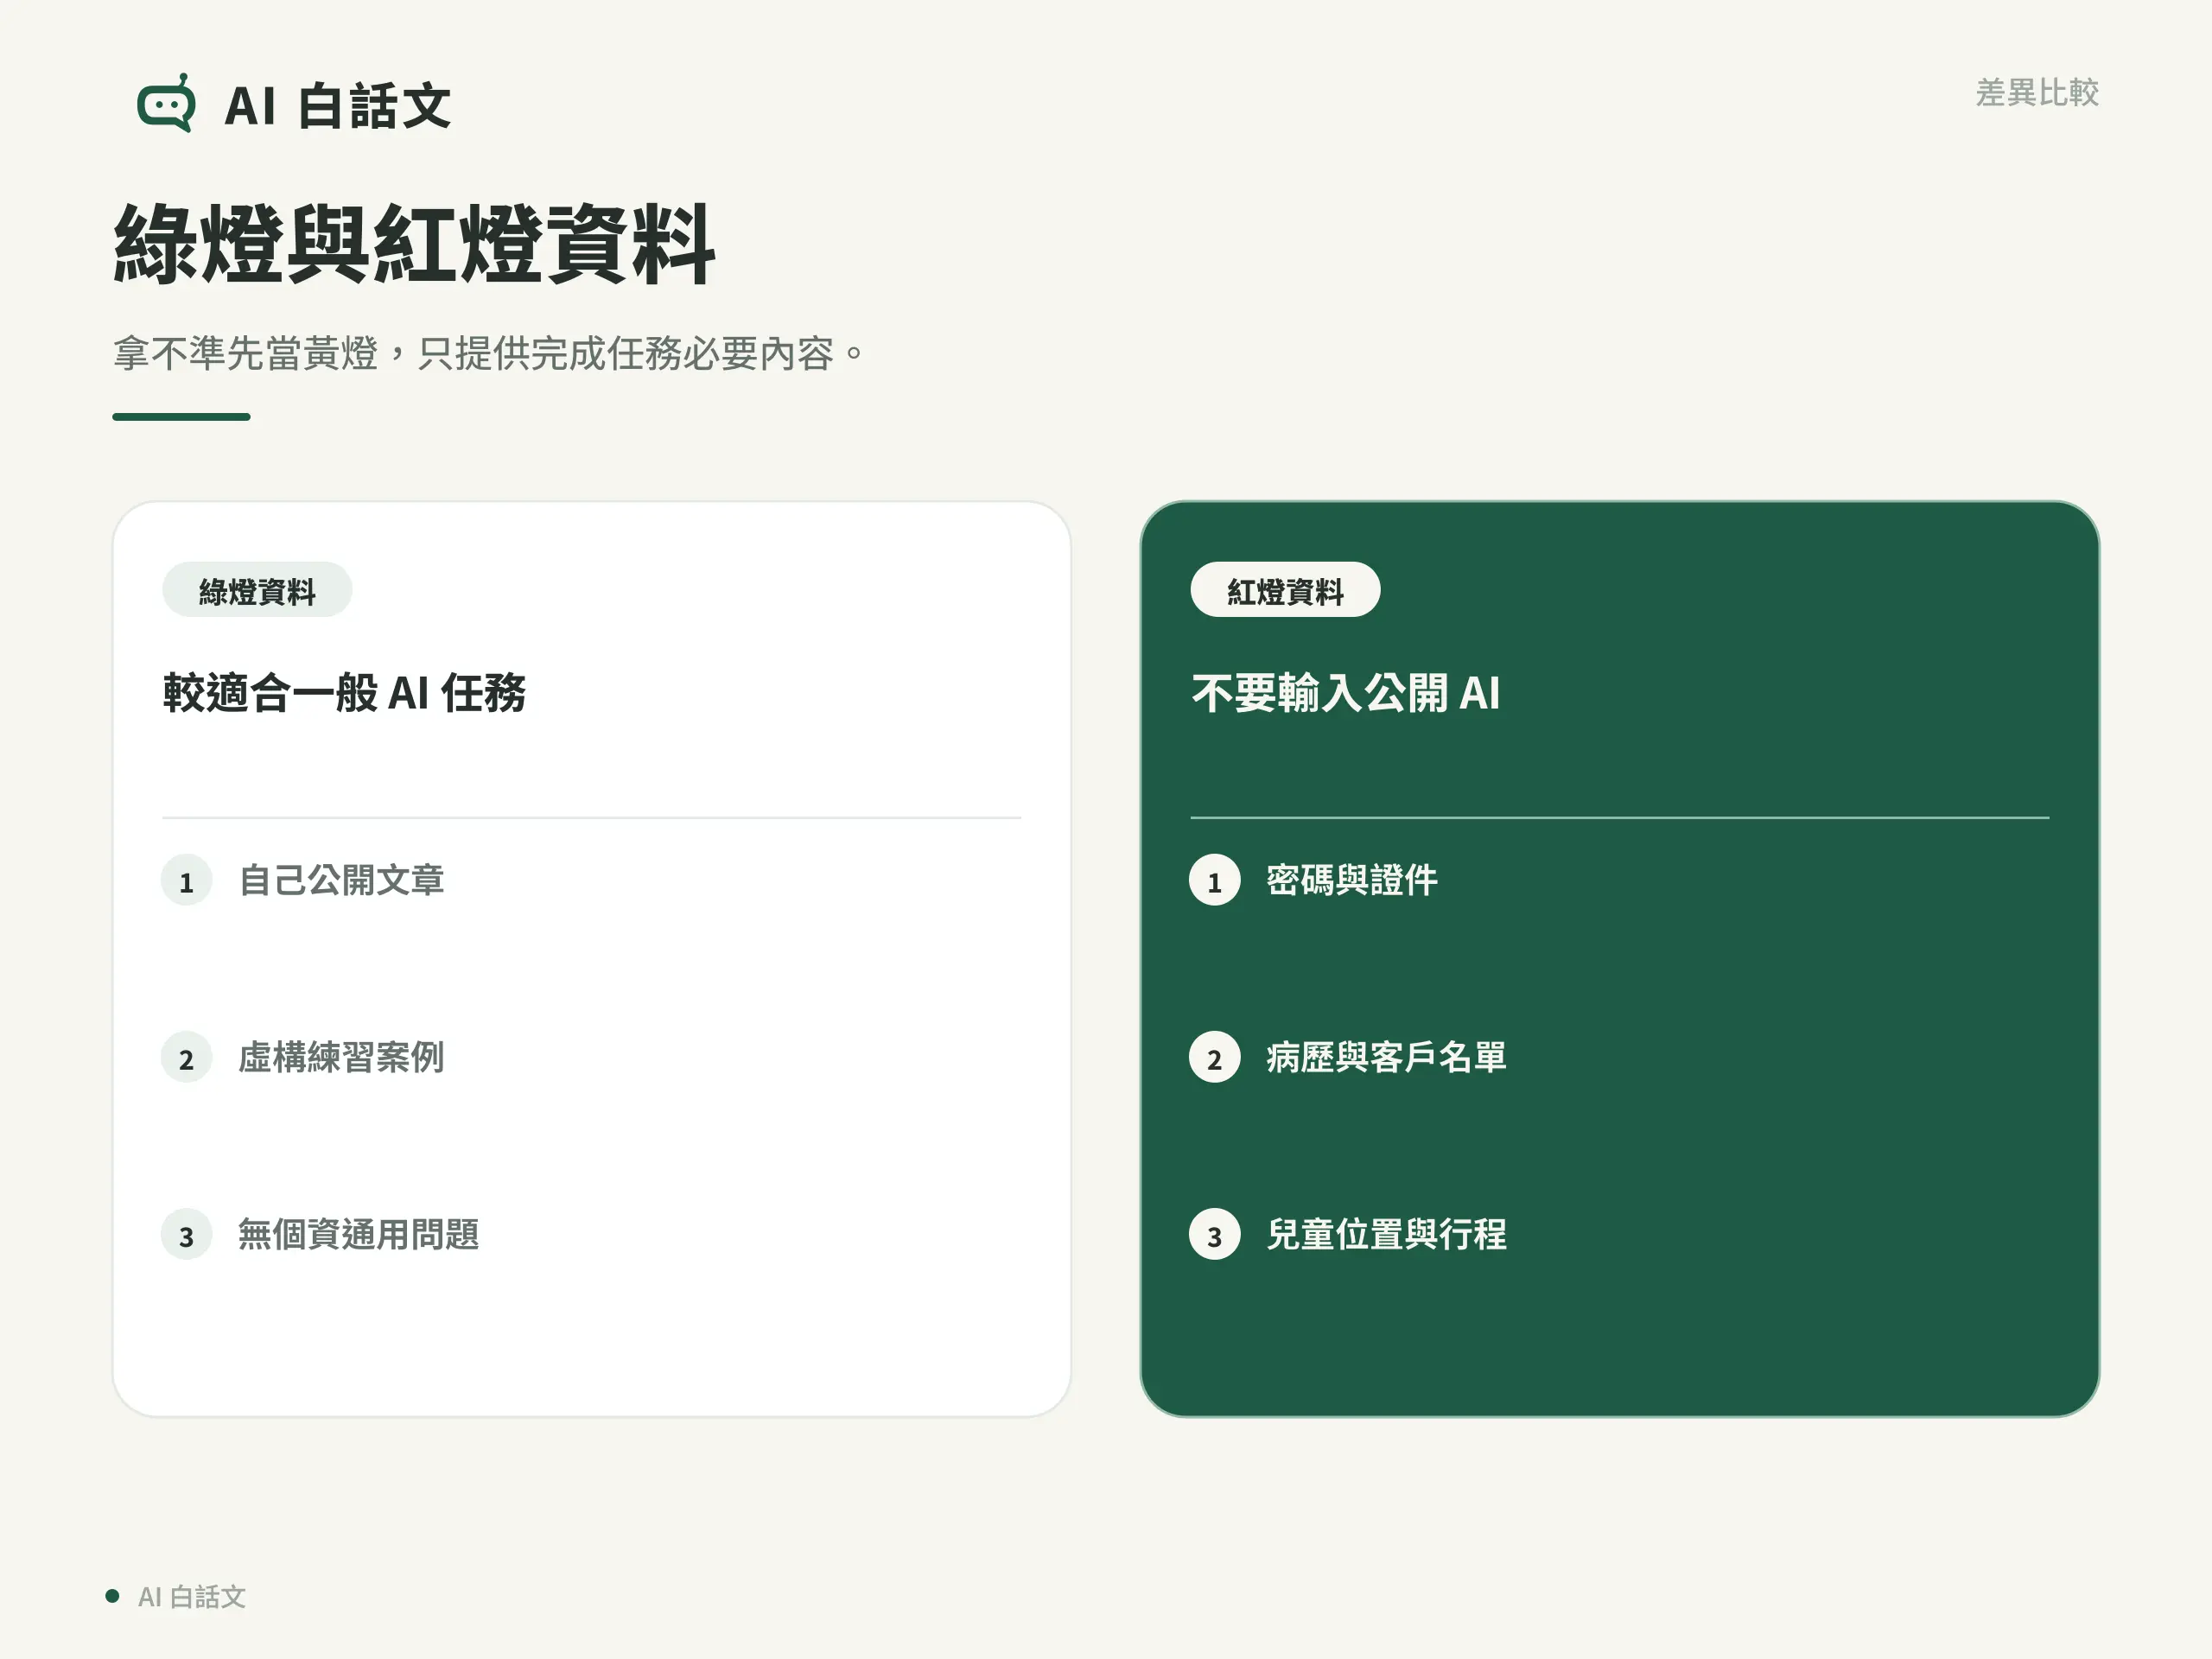
AI 隱私紅黃綠燈
| 燈號 | 資料例子 | 建議 |
|---|---|---|
| 綠燈 | 自己寫的公開文章、虛構例子、無個資的通用問題 | 仍確認著作權與平台設定後使用 |
| 黃燈 | 內部草稿、可間接識別的案例、未公開研究 | 先刪除識別資訊,確認授權工具與用途 |
| 紅燈 | 密碼、證件、病歷、客戶名單、兒童位置、機密合約 | 不要放進一般公開 AI;改用核准流程或由專責人員處理 |
不確定資料能不能提供時,先不上傳,改用虛構資料練習,或詢問負責保管資料的人。
帳號、記憶和連接功能怎麼看?
定期檢查:
- 對話是否用於改善模型,能否自行控制。
- 記憶功能保存了什麼,如何檢視和刪除。
- 哪些外部 App、雲端硬碟或信箱已授權。
- 共用連結是否仍有效,是否曾公開敏感對話。
- 帳號是否啟用多因素驗證,例如密碼之外,再用驗證器確認身分。
連接越多服務,AI 可使用的資料越多,風險也越大。只授權完成任務必要的範圍,用完就撤除不再需要的連接。
小學生與家長要多注意什麼?
孩子不要告訴 AI 真實姓名、住址、學校班級、電話、固定上下學路線、家人工作地點、帳號密碼和獨自在家的時間。
遇到 AI 問私人問題、要求上傳照片、移到其他通訊軟體、保守祕密、匯款或與陌生人聯絡,立即停止並找可信任的大人。
家長也不要把孩子的病歷、成績、衝突紀錄和完整對話隨意貼進公開 AI 求分析。需要教育、醫療或心理協助時,應找合適的專業人員,並確認資料如何被保存。
總結
AI 隱私的第一道防線在送出前。先判斷資料能否識別人、是否屬於你、是否真的需要,再做遮蔽與最小化。平台政策可以補強保護,不能取代使用者的資料選擇;密碼、證件、兒童位置、病歷和公司機密,不要放進一般公開 AI。
法律提醒
本文依台灣官方資料整理,提供一般教育資訊,不替代個案法律意見。全國法規資料庫當日頁面標示《個人資料保護法》部分修正條文尚未生效,實際案件應查最新生效狀態與主管機關說明。
參考資料
重點整理
刪除對話後資料就完全消失嗎?
不能跨平台保證。介面紀錄、記憶、服務日誌、法定保存與備份可能有不同處理時間。要查看該平台的官方說明,敏感資料最好從一開始就不要輸入。
可以把公司文件交給 AI 摘要嗎?
先確認公司政策、資料分類、客戶契約、使用工具和管理員設定。未獲授權前,不要把內部文件放進個人帳號或公開服務。
孩子可以輸入學校和住址嗎?
不建議。一般學習問題不需要這些資料。若特定服務真的需要,由家長或學校確認必要性、年齡規定與隱私政策。